
DoliSecure: a Dolibarr, amely figyeli a saját CVE-it
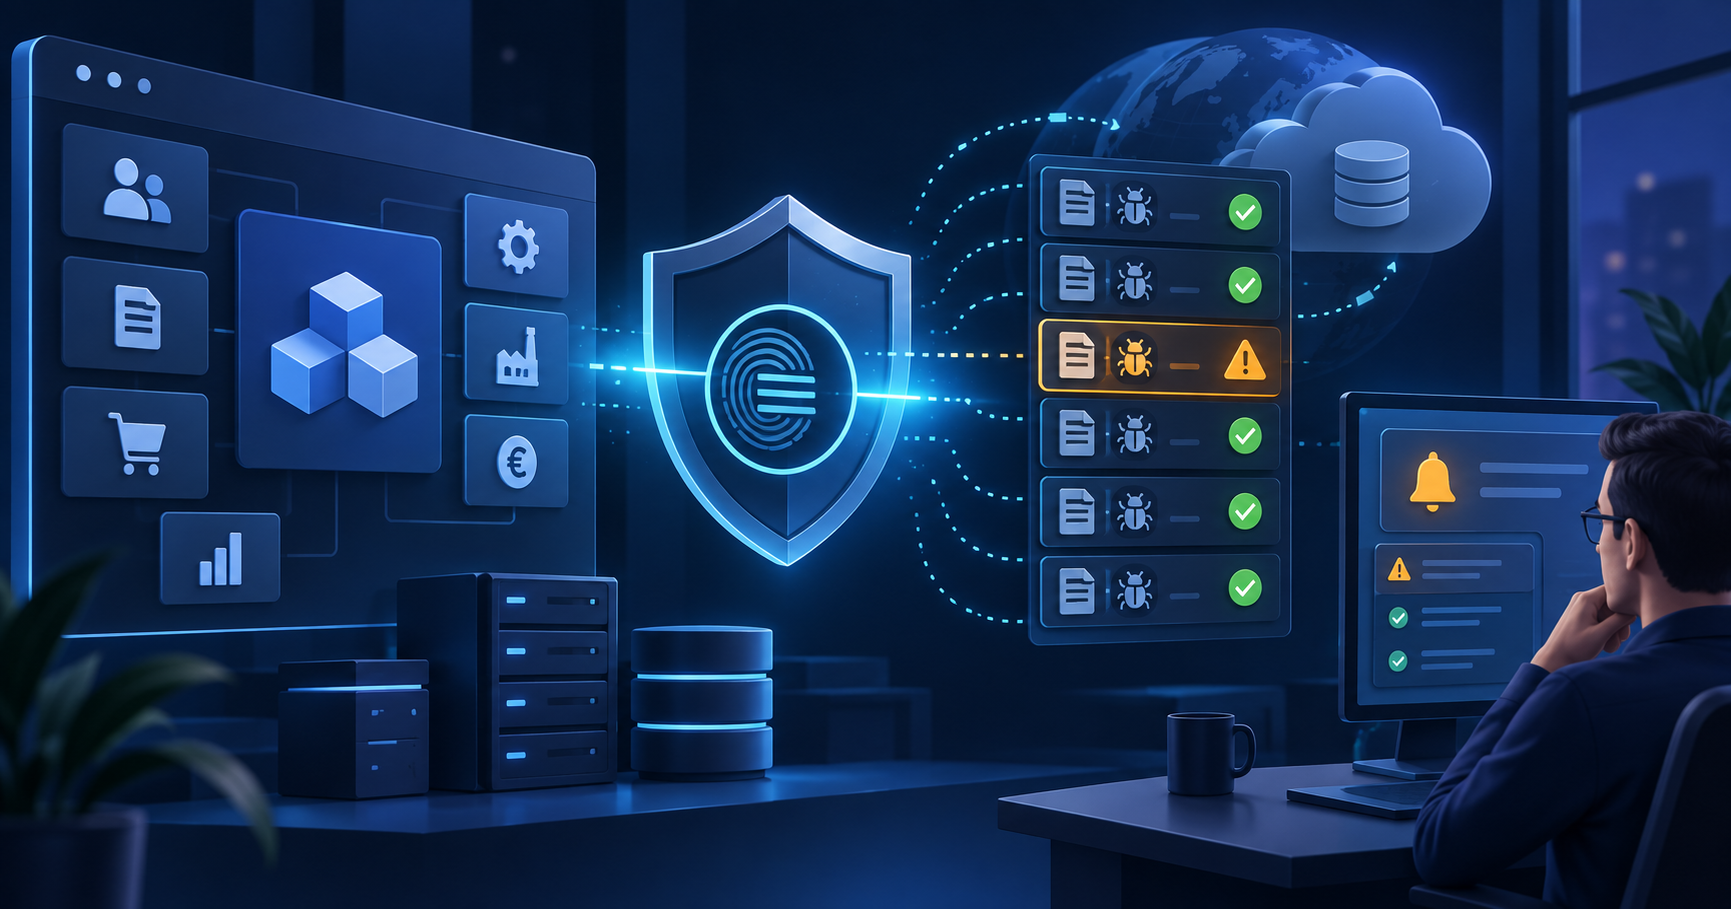
A riasztó, amely a verziószámot figyeli: megérkezett a DoliSecure a Dolibarrhoz
Egy új, ingyenes közösségi modul ismert CVE-k alapján ellenőrzi a telepített Dolibarr-verziót, veszélyszintet mutat és értesíti az adminisztrátorokat. Hasznos korai jelző — de nem behatolásérzékelő.
A legtöbb ERP nem akkor válik kockázatossá, amikor megjelenik benne egy látványos hibaüzenet, hanem amikor csendben elavul. A Dolibarr hivatalos közösségi modulgyűjteményében 2026 augusztusában megjelent DoliSecure ezt a csendet töri meg: a telepített verziót a nyilvános NVD sérülékenységi adatbázis ismert CVE-bejegyzéseivel veti össze.
A DoliSecure a leírása szerint ismert sérülékenységet jelez. Nem bizonyítja, hogy a rendszer támadás alatt áll vagy már feltörték, és önmagában nem telepíti a javítást.
Mi történt pontosan?
A Dolibarr szervezet közösségi modulrepozitóriuma olyan összegyűjtött kiegészítőknek ad helyet, amelyek nem kerülnek a rendszer magjába. Ennek indexe szerint a DoliSecure 2026. augusztus 21-én jött létre, szeptember 8-án frissült, jelenlegi verziója 1.0.10, ingyenes, közvetlenül letölthető, és a Dolibarr 21–24 verzióival kompatibilis.
A modul nyilvános leírása három kézzelfogható funkciót nevez meg:
- lekérdezi az amerikai National Vulnerability Database nyilvános CVE-adatait, és ellenőrzi a telepített Dolibarr-verziót;
- veszélyszint-jelzőt mutat a Dolibarr kezdőlapján;
- új sérülékenység észlelésekor e-mailt küld az adminisztrátoroknak, valamint részletes jelentésoldalt ad.
Miért több ez egy „van új verzió” üzenetnél?
Egy új kiadás megjelenése önmagában nem mondja meg, mennyire sürgős a frissítés. Lehet benne kényelmi javítás vagy az adott telepítést közvetlenül érintő biztonsági korrekció. A CVE-alapú figyelés megfordítja a kérdést: nem azt kérdezi, létezik-e frissebb Dolibarr, hanem azt, hogy az általunk futtatott verzióhoz ismert-e sérülékenység.
Ez különösen hasznos ott, ahol nincs napi biztonsági hírolvasás. A kezdőlapi jelzés a technikai adósságot látható üzleti kockázattá teszi, az e-mail pedig esélyt ad arra, hogy a rendszergazda ne hetekkel később értesüljön egy közzétett hibáról.
Amit a modul nem tud helyettünk eldönteni
- Érintettség: egy verzióhoz kapcsolt CVE még nem jelenti automatikusan, hogy a sérülékeny funkció engedélyezve vagy kívülről elérhető.
- Kihasználás: a találat nem naplóelemzés és nem behatolásészlelés; nem mondja meg, történt-e támadás.
- Frissíthetőség: az azonnali verzióváltást egyedi modulok, integrációk és üzleti folyamatok miatt tesztelni kell.
- Teljesség: a még nem publikált vagy a verzióhoz pontatlanul rendelt hiba nem feltétlenül jelenik meg időben.
Az NVD is jelzi, hogy a CVE-listában szereplés nem azonos az adott bejegyzés önálló NVD-ellenőrzésével. A találat döntéstámogató adat, nem automatikus ítélet.
Így építsünk belőle valódi frissítési folyamatot
- Rögzítsük a verziót és a találatot. Melyik Dolibarr-kiadást, CVE-t és súlyosságot jelzi a modul?
- Ellenőrizzük az elsődleges forrást. Nézzük meg az NVD-bejegyzést, a Dolibarr biztonsági közleményt vagy a javított kiadás változáslistáját.
- Térképezzük fel a kitettséget. Engedélyezett-e az érintett modul, elérhető-e az útvonal, és milyen jogosultság kell hozzá?
- Készítsünk mentést és próbafrissítést. Az adatbázist és a dokumentumtárat együtt mentsük, majd másolaton teszteljünk.
- Regressziós teszttel zárjunk. Számlázás, PDF, e-mail, cron, API és egyedi modulok nélkül nincs kész frissítés.
Az értesítés csak akkor csökkenti a kockázatot, ha valaki megkapja, értékeli, dokumentálja a döntést, és követi a javítás vagy az ideiglenes védelem végrehajtását.
Kinek lehet jó választás?
A DoliSecure különösen értékes lehet önállóan üzemeltetett Dolibarr-példányoknál és kisebb csapatoknál, ahol nincs külön biztonsági központ. A modul kompatibilitási adata jelenleg Dolibarr 21.0–24.0; telepítés előtt még ezen a tartományon belül is érdemes ellenőrizni a kiadási megjegyzéseket, a hálózati hozzáférést az NVD felé, az e-mail-küldést és az ütemezett ellenőrzés működését.
A kezdeményezés tágabb tanulsága fontosabb magánál a modulnál: egy ERP biztonsága nem egyszeri telepítési beállítás. Folyamatos visszacsatolás kell arról, hogy a tegnap még elfogadható verzióról ma mit tud a nyilvános sérülékenységi ökoszisztéma.
Források
- Dolibarr Community Modules – hivatalos modulindex (funkciók, verzió és kompatibilitás; ellenőrizve: 2026. szeptember 24.)
- DoliSecure forráskód és dokumentáció (Dolibarr GitHub-szervezet)
- NIST NVD Dashboard (adatbázisállapot és tájékoztatók)
- Dolibarr biztonsági szabályzat (támogatott verziók és felelős hibabejelentés)
Nézze meg, milyen Dolibarr-folyamat illeszkedhet a vállalkozásához, vagy küldje el röviden a saját helyzetét.
Ez a Dolibarr.hu szerkesztett, magyar nyelvű útmutatója.